Découvrez SecuScan AI en images : chaque écran de l'application, avec ses zones numérotées et expliquées.
Visite guidée
Le tour de l'application, écran par écran : chaque numéro sur la capture renvoie à l'explication en dessous.
Choisir le dossier à analyser
SecuScan relit le code d'un projet et signale les failles de sécurité : mots de passe et clés laissés dans le code, injections, fonctions dangereuses, dépendances vulnérables.
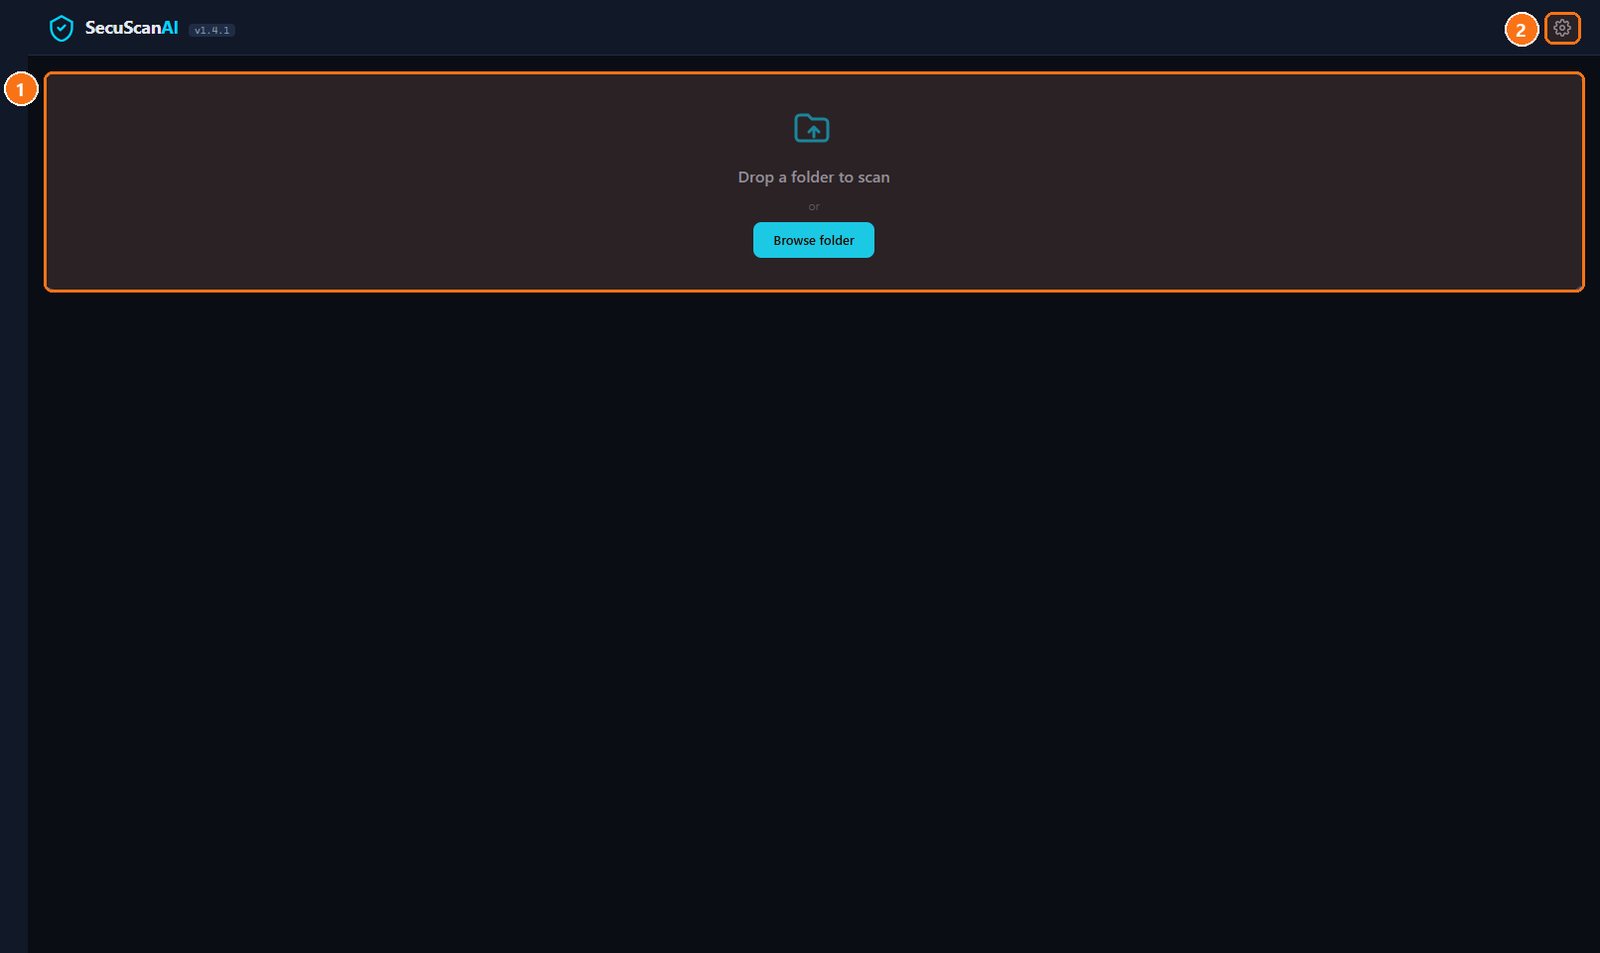
SecuScan AI : Choisir le dossier à analyser
1Déposer un dossier : Glissez le dossier du projet ici, ou cliquez sur Browse folder pour le choisir. L'analyse démarre aussitôt.
2Les réglages : Clés d'API facultatives (assistant IA, bases de réputation) et options d'analyse.
Les résultats
Exemple sur un petit projet de démonstration volontairement mal sécurisé.
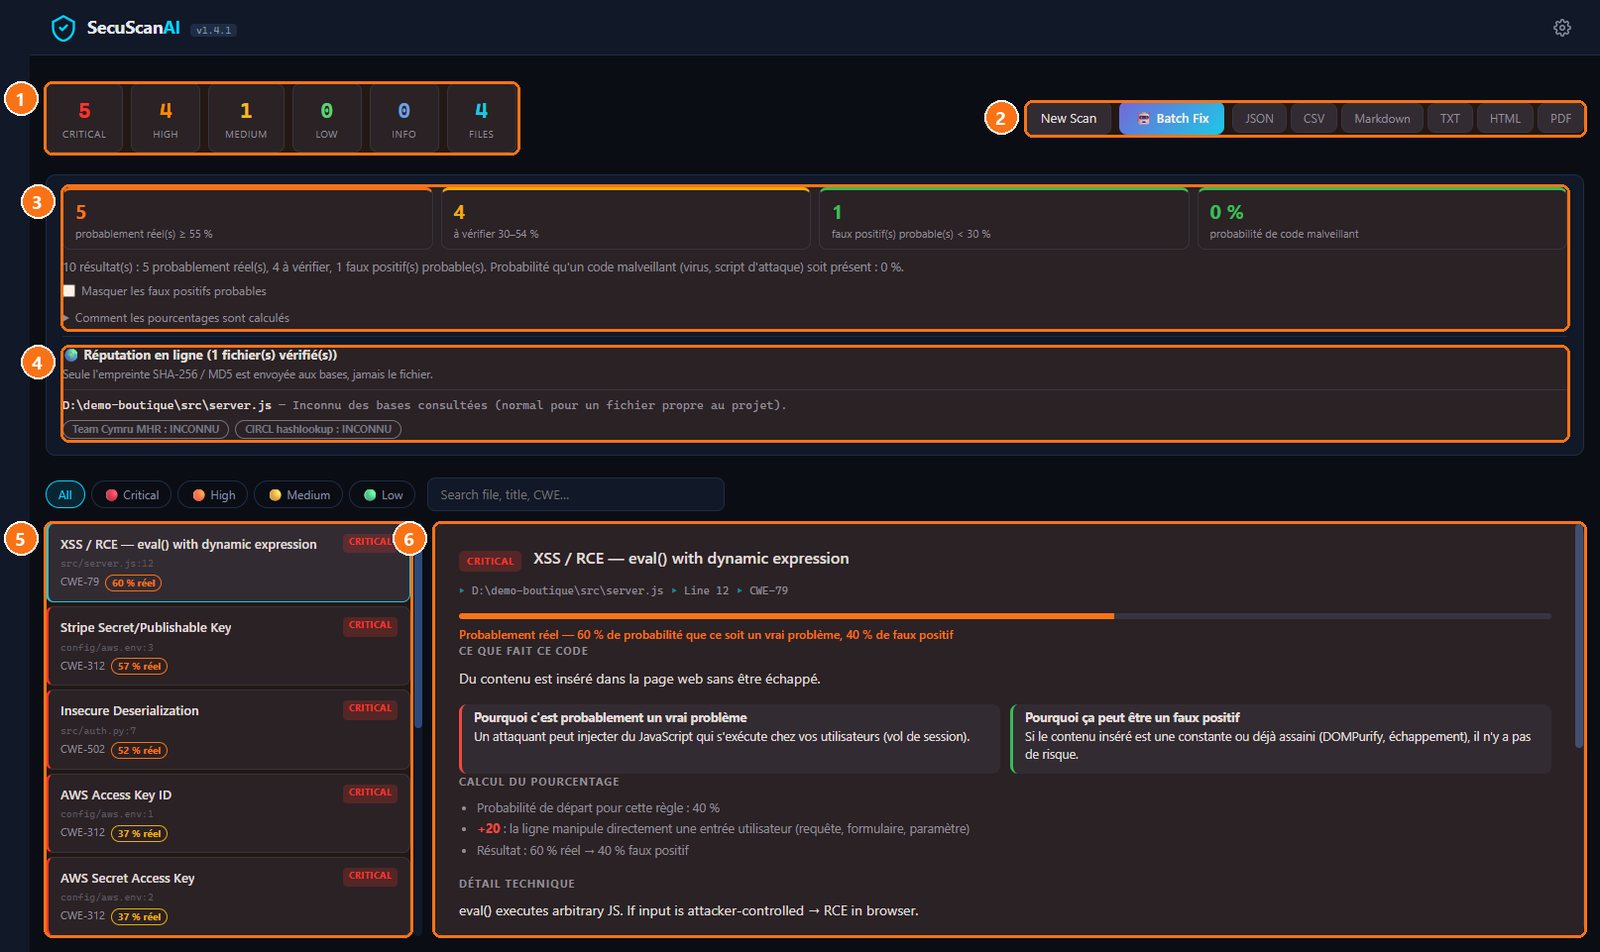
SecuScan AI : Les résultats
1Le bilan : Nombre de failles par gravité (critique, haute, moyenne, basse, info) et de fichiers concernés.
2Exporter et corriger : Nouvelle analyse, correction en lot avec l'assistant IA (Batch Fix), et rapports JSON, CSV, Markdown, TXT, HTML ou PDF.
3Vrai problème ou fausse alerte ? : Chaque résultat reçoit une probabilité d'être réel. Ici : 5 probablement réels, 4 à vérifier, 1 fausse alerte probable, et 0 % de risque de code malveillant.
4La réputation en ligne : Les fichiers exécutables sont comparés à des bases de menaces ; seule leur empreinte est envoyée, jamais le fichier.
5La liste : Chaque faille avec son fichier, sa ligne, sa référence CWE et son pourcentage.
6Le détail : Ce que fait le code, pourquoi c'est probablement un vrai problème, quand ce serait une fausse alerte, et comment le pourcentage est calculé.
Filtrer
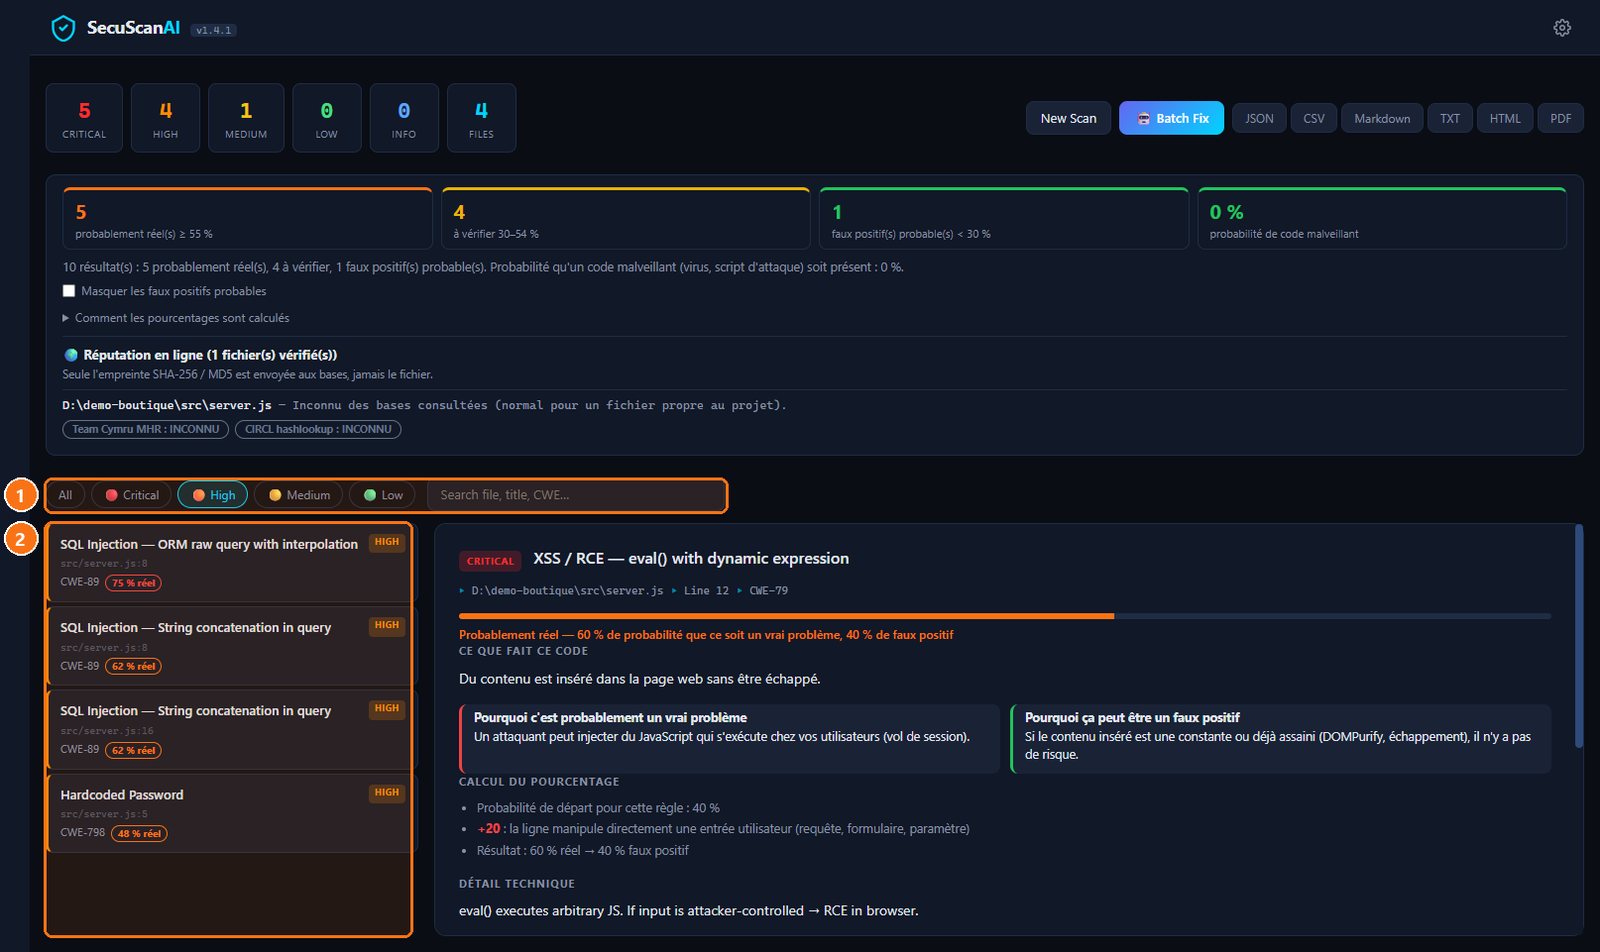
SecuScan AI : Filtrer
1Par gravité : N'afficher que les failles critiques, hautes, moyennes ou basses ; la recherche filtre par fichier, titre ou référence CWE.
2Le résultat : Ici, les failles de gravité haute : injections SQL et mot de passe écrit en dur dans le code.
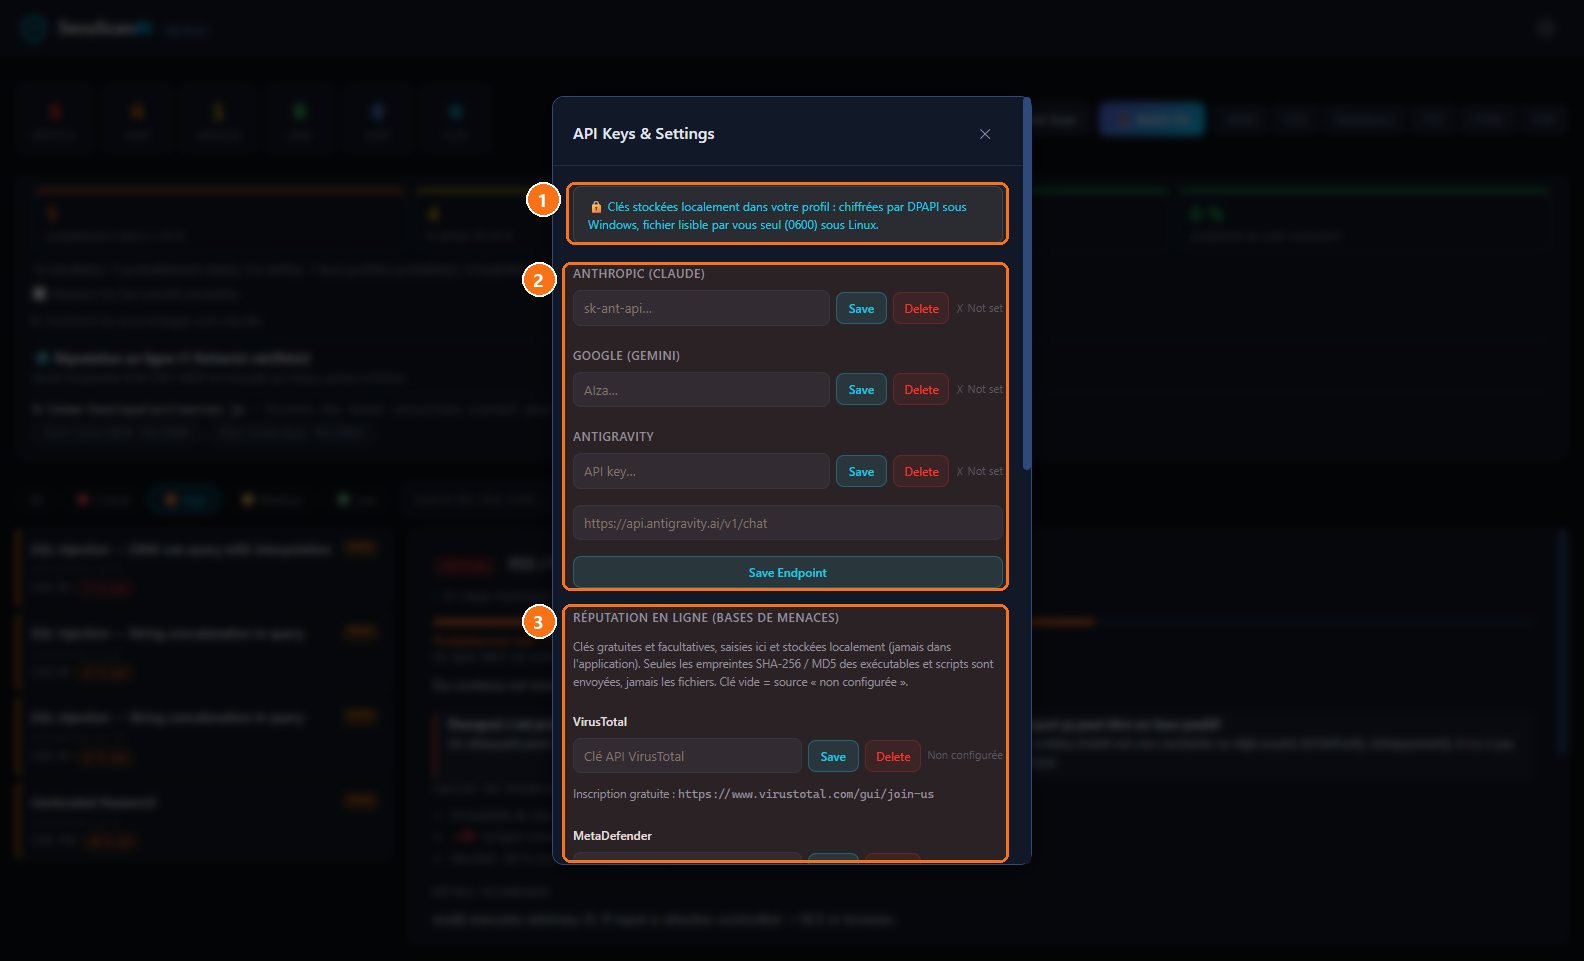
Les réglages
SecuScan AI : Les réglages
1Clés protégées : Les clés saisies restent sur votre PC, chiffrées par Windows.
2Assistant IA : Facultatif : une clé Claude, Gemini ou Antigravity active les corrections automatiques.
3Bases de menaces : Clés gratuites et facultatives (VirusTotal, MetaDefender…) pour vérifier la réputation des exécutables.